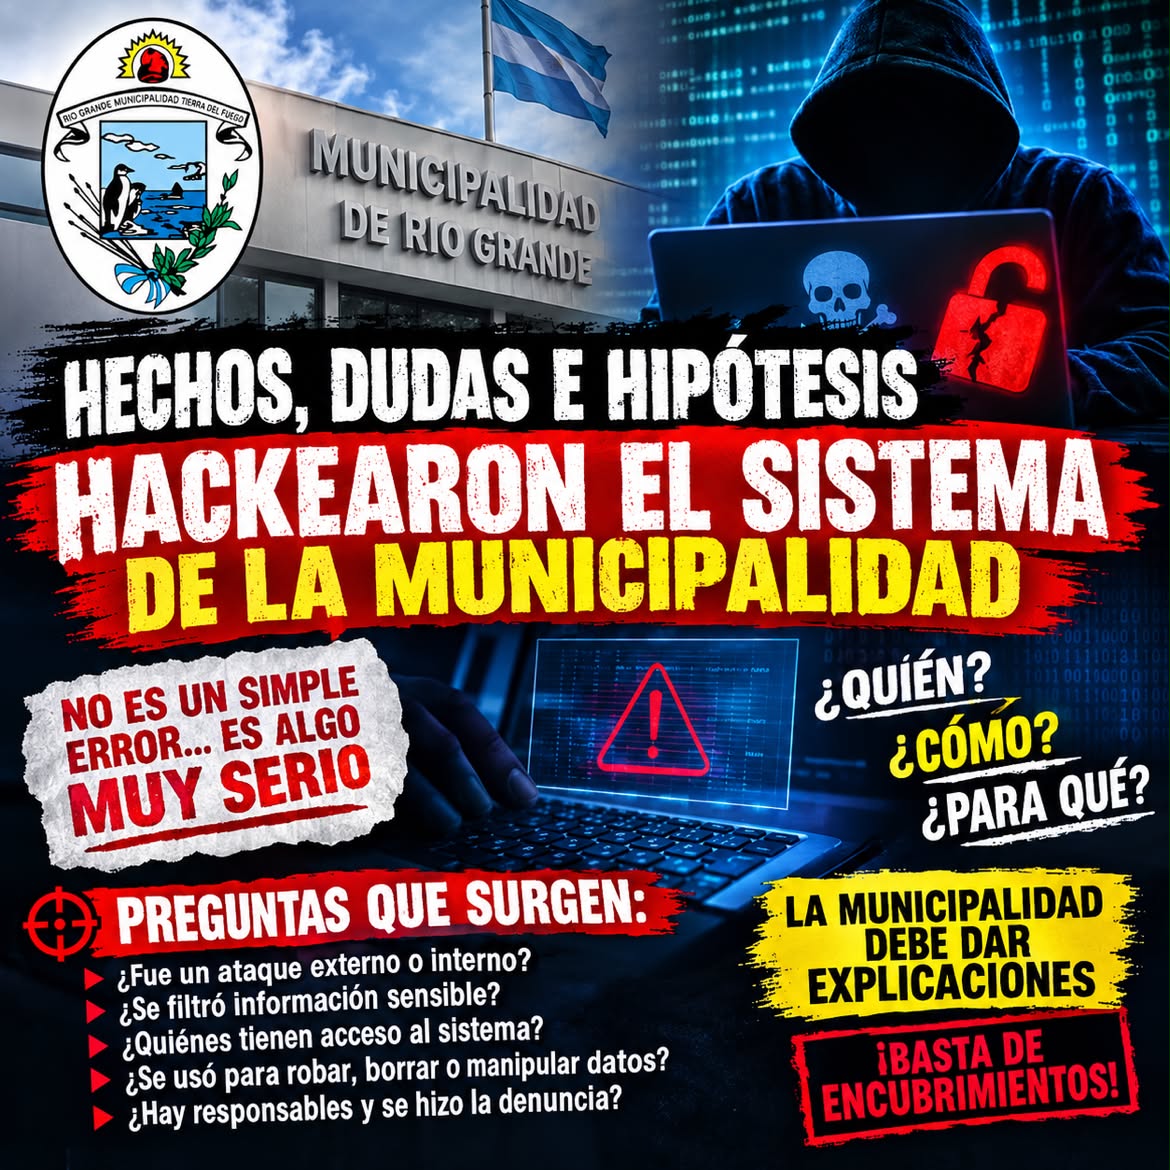
El episodio informático que atravesó a la Municipalidad de Río Grande genera preocupación y, al mismo tiempo, numerosas preguntas.
Para evitar confusiones, es necesario separar los hechos conocidos de las hipótesis que todavía no cuentan con pruebas públicas.
Según la información difundida por el Municipio:
Estos son los elementos que forman parte de la explicación oficial del episodio.
Hay información que resulta fundamental para comprender qué ocurrió y que debería ser explicada con mayor precisión:
Responder estas preguntas permitiría establecer con precisión el alcance real del episodio.
Aquí comienza el terreno de las hipótesis, y es importante dejarlo claramente señalado.
Una posibilidad que podría ser investigada —sin afirmar que haya ocurrido— es que una persona con acceso interno a los sistemas haya provocado, facilitado o aprovechado un incidente informático para eliminar o modificar información.
No existe, al momento, evidencia pública que permita afirmar que la Municipalidad se haya “auto hackeado”.
Por lo tanto, esa posibilidad debe ser tratada únicamente como una línea hipotética de investigación, no como una acusación.
La única manera seria de confirmar o descartar esa hipótesis sería analizar los registros técnicos, las copias de seguridad, los permisos de los usuarios y las trazas de actividad de los servidores.
Porque afirmar que hubo un “auto hackeo” sin pruebas sería convertir una sospecha en una acusación.
Pero tampoco sería razonable descartar cualquier hipótesis sin analizar la evidencia disponible.
Si los registros demuestran que hubo un ataque externo, debería poder reconstruirse su recorrido.
Si muestran que no hubo intrusión, también debería poder demostrarse.
Y si existieron modificaciones o eliminaciones realizadas desde cuentas con permisos internos, los registros deberían permitir determinar cuándo, cómo y desde qué usuario se realizaron.
Por ahora, la pregunta responsable no es:
“¿La Municipalidad se auto hackeó?”
La pregunta correcta es:
A partir de esa respuesta podrá determinarse si estamos frente a un incidente externo, un problema interno de seguridad, una combinación de ambos factores o simplemente una alerta preventiva que no produjo daños.
HECHOS primero. PRUEBAS después. HIPÓTESIS, solamente donde corresponda.
FM PUNTO SUR 99.5 seguirá el tema y buscará respuestas sobre un punto fundamental: qué información estuvo involucrada y cómo se garantiza que los datos municipales no fueron alterados ni eliminados.